

تتصاعد في مصر تحذيرات الجهات المصرفية والأمنية من حيلة إلكترونية جديدة يستغل فيها المحتالون العروض الترويجية والخصومات الوهمية للإيقاع بعملاء البنوك وسرقة بياناتهم البنكية وأرصدتهم المالية.
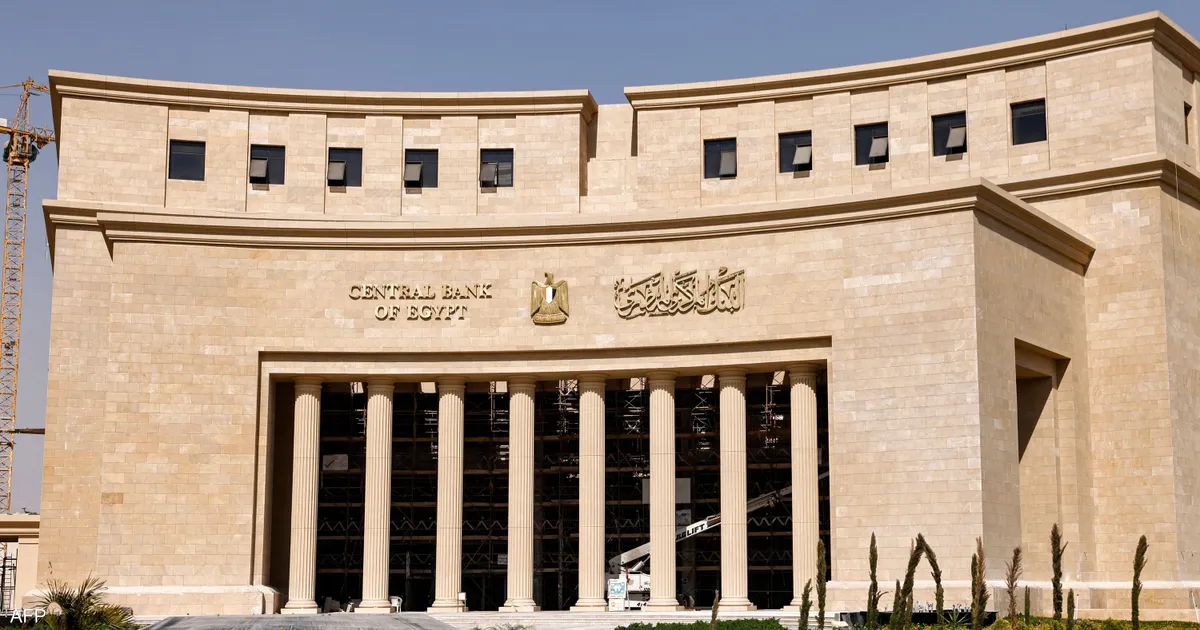
وقد وجه البنك المركزي المصري تحذيرات متكررة، هي الثانية من نوعها في أقل من شهرين، دعت فيها العملاء إلى توخي الحذر التام من التعامل مع الروابط مجهولة المصدر أو العروض التي تروج لسلع بأسعار غير منطقية، مؤكدة ضرورة عدم الإفصاح عن المعلومات الشخصية أو بيانات البطاقات الائتمانية عبر صفحات غير موثوقة.
أساليب احتيالية متطورة
وفي هذا السياق، أكد إيهاب جلال، المسؤول في البنك الأهلي المصري، أن البنوك العاملة في مصر تتلقى يومياً طلبات من عملاء لإيقاف بطاقاتهم بعد تعرضهم لعمليات احتيال. وأوضح أن المحتالين يعتمدون على أسلوبين رئيسيين؛ الأول عبر إرسال روابط تحتوي على “ملفات اختراق” برمجية تسرق بيانات المستخدم بمجرد النقر عليها، والثاني عبر تصميم صفحات إلكترونية تحاكي المواقع العالمية الشهيرة لإيهام الضحية بتقديم عروض تجارية، مما يدفعه لإدخال بياناته البنكية وكلمات المرور طواعية.
وأضاف المسؤول أن البيانات المسروقة تُستخدم لاحقاً في إجراء عمليات شراء إلكترونية أو تحويل الأموال مباشرة إلى محافظ إلكترونية تابعة للمحتالين.
موقف السلطات الأمنية
من جانبها، كشفت مصادر أمنية في إدارة مكافحة جرائم الحاسبات وشبكة المعلومات “مباحث الإنترنت” عن تزايد البلاغات المتعلقة بهذا النوع من الجرائم الإلكترونية. وشددت المصادر على ضرورة المسارعة بإبلاغ البنك فور اكتشاف أي اختراق لبيانات البطاقة لضمان إيقافها فوراً، والاحتفاظ بكافة الأدلة المتمثلة في صور الرسائل والروابط المشبوهة لتقديمها كبلاغ رسمي في مقر الإدارة أو أقرب مديرية أمن.
كما أكدت المصادر أن المادة 23 من قانون مكافحة جرائم تقنية المعلومات تضع عقوبات صارمة ومتدرجة على جرائم بطاقات الدفع الإلكتروني، تصل إلى الحبس والغرامة، وتتغلظ العقوبة بناءً على جسامة الجريمة ونجاح الجاني في الاستيلاء على أموال الضحايا.
نصائح تقنية للحماية
وفي إطار التوعية الأمنية، شدد المهندس أحمد عبد الفتاح، الخبير في الذكاء الاصطناعي والأمن السيبراني، على ضرورة التعامل مع أي روابط ترد عبر الرسائل النصية أو البريد الإلكتروني كـ “فخ إلكتروني” ما لم يثبت عكس ذلك. ونصح بضرورة تجاهل العروض المجهولة، والحفاظ على سرية البيانات البنكية، مع التحقق دائماً من هوية الجهة المرسلة لأي رسالة قبل التفاعل معها أو الضغط على أي روابط مرفقة.