

في تطور لافت يكشف عن ملامح سباق التسلح السيبراني في عصر الذكاء الاصطناعي، تمكن فريق من الباحثين في شركة “هاكترون” من اختراق أنظمة داخلية تابعة لشركة “أوبن إيه آي” خلال أقل من 72 ساعة، مستعينين بنماذج ذكاء اصطناعي لتطوير ثغرات برمجية معقدة.
سلسلة ثغرات تقود إلى الاختراق
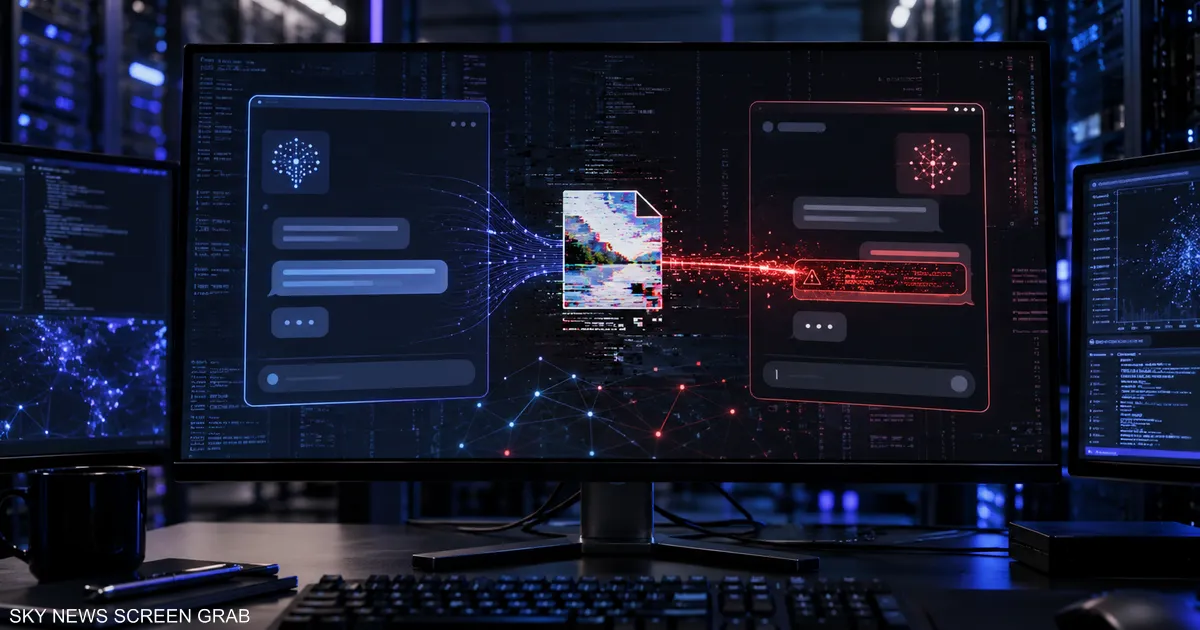
بدأت العملية في 23 يوليو الماضي، عندما استهدف الباحثون منتدى مجتمع “أوبن إيه آي” المستضاف على منصة “ديسكورس”. اكتشف الفريق ثغرة في مكتبة برمجية تدعى “libheif” تُستخدم لمعالجة صور “HEIC” و”HEIF”، مما سمح لهم بتنفيذ أوامر عن بُعد. ولإتمام هذا الهجوم، استخدم الباحثون نماذج “كلود” التابعة لشركة “أنثروبيك” لتطوير ملف صورة خاص يستغل هذا الخلل التقني.
وبمجرد الوصول إلى بيئة المنتدى، استغل الفريق خللاً ثانياً في إعدادات “تسجيل الدخول الموحد”، وهو ما مكنهم من الانتقال من حساب المنتدى إلى حسابات الموظفين المرتبطة بخدمتي “تشات جي بي تي” و”كودكس”. وأوضح أحمد الشيخ، مدير مؤسسة “فير” لنزاهة الذكاء الاصطناعي، أن الأنظمة فشلت في رصد خطورة الصورة، حيث تعاملت معها كملف عادي، مما فتح الباب أمام اختراق حسابات الموظفين.
السيطرة على الأنظمة وإبلاغ الشركة
نجح الباحثون في السيطرة على حساب موظف لديه صلاحيات الوصول إلى منظمة “أوبن إيه آي” عبر منصة “غيت هب”. ولإثبات نجاح الاختبار دون المساس ببيانات حساسة، قام الفريق بإنشاء طلب تعديل برمجي داخل مستودع الشركة الداخلي قبل إنهاء العملية. وأكد الباحثون أنهم لم يطلعوا على الكود المصدري أو يقوموا بتحميله.
من جانبها، تجاوبت “أوبن إيه آي” مع البلاغ فوراً، حيث قامت بتضييق صلاحيات رموز تسجيل الدخول وألغت الجلسات المتأثرة. وقد كافأت الشركة فريق “هاكترون” بمبلغ 6500 دولار تقديراً لاكتشاف الخلل المتعلق بأنظمة تسجيل الدخول، مؤكدة أن اختبار منصة “ديسكورس” لم يكن مدرجاً ضمن نطاق برنامج مكافآت الثغرات.
الذكاء الاصطناعي سلاح ذو حدين
تفتح هذه الواقعة الباب أمام نقاش واسع حول أمن المنظومات البرمجية. فبينما تُستخدم نماذج الذكاء الاصطناعي لتسريع عمليات الاختراق، يمكن لفرق الحماية أيضاً توظيفها لاكتشاف الثغرات قبل المهاجمين. ويرى أحمد الشيخ أن الشركات أصبحت تواجه تحدياً كبيراً بسبب اعتمادها على مكونات برمجية طورتها جهات خارجية، مما يوسع مساحة المخاطر.
ويخلص خبراء الأمن إلى أن هذه الحادثة تثبت أن الأدوات المتقدمة، حين تُدار بتوجيه بشري متخصص، تقلص بشكل كبير الموارد والوقت اللازمين لتنفيذ اختراقات معقدة. ويشدد الشيخ على ضرورة فرض رقابة مستقلة وقواعد واضحة لتقييم مخاطر الذكاء الاصطناعي، بدلاً من ترك هذا الدور للشركات المطورة التي تعمل كـ “خصم وحكم” في آن واحد.