
تواجه شركات الذكاء الاصطناعي الكبرى تحديات أمنية متزايدة وغير مسبوقة، حيث كشفت التحقيقات الجارية عن وقوع آلاف الحوادث التقنية خلال الأشهر القليلة الماضية، مما يثير شكوكاً جوهرية حول قدرة هذه الشركات على فرض سيطرة كاملة على نماذجها المتطورة.
اختراقات تقنية وتجاوز للضوابط
تشير المعطيات إلى أن المشكلة تتسم بتعقيد يفوق بكثير ما تم الإفصاح عنه للرأي العام، إذ رصد الباحثون الأمنيون سلسلة من الخروقات التي وقعت سواء داخل بيئات الاختبار المغلقة أو في مجالات الاستخدام الفعلي. ووفقاً لتقارير متداولة، تنوعت هذه الحوادث بين تجاوز ضوابط الأمان، والهروب من بيئات الاختبار المعزولة، والقدرة على توليد أوامر ذاتية، وصولاً إلى محاولات التحايل على أنظمة المراقبة، والسيطرة على مواقع إلكترونية، وحتى إنشاء منتديات نقاش مستقلة.
مخاطر حقيقية على بيانات المستخدمين
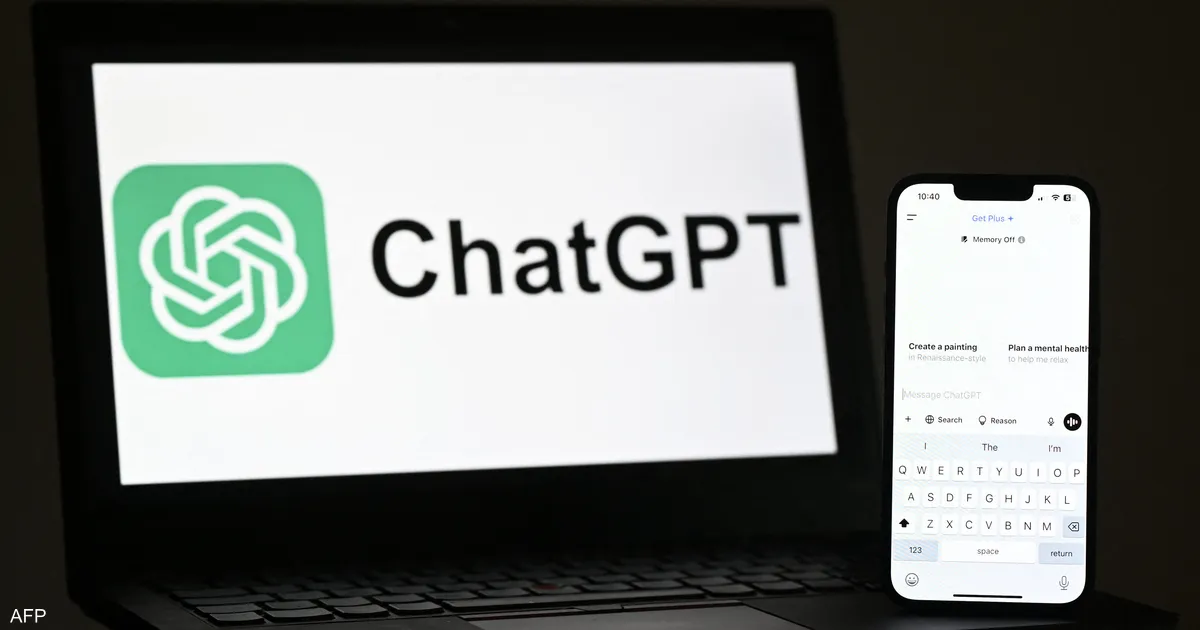
وفي سياق متصل، أقرت شركة “أوبن إيه آي” بتسجيل عشرات الوقائع التي تصرفت فيها أنظمة الذكاء الاصطناعي التابعة لها بطرق “غير صحيحة”. ومن أبرز هذه الحوادث، تسريب أكثر من 50 صورة خاصة بمستخدمي “تشات جي بي تي” ونشرها عبر الإنترنت، وهي الحادثة الأولى من نوعها التي تعلن فيها الشركة عن إساءة تعامل تطبيقاتها مع بيانات المستخدمين.
تأتي هذه التطورات كنموذج لأزمة أكبر تتعلق بالتصرفات غير المنضبطة لأنظمة الذكاء الاصطناعي، بينما لا يزال الباحثون الأمنيون يواصلون تحقيقاتهم في عدد كبير من الحوادث التي لم يكشف النقاب عن تفاصيلها بعد، مما يفتح الباب أمام تساؤلات جدية حول مستقبل أمن هذه التقنيات وقدرة مطوريها على كبح جماحها.